如何构建 OpenAI API 反向代理:架构、NGINX、安全与代理网络
学习如何使用 NGINX 构建 OpenAI API 反向代理,保护 API 密钥,管理流量,并集成住宅代理以实现灵活的 AI 网络。
随着 AI 应用从简单实验走向生产系统,开发者越来越需要的不只是与 AI API 的直接连接。
当应用服务多个用户或运行自动化 AI 工作流时,API 密钥安全、用户级限流、请求监控、模型路由、流式响应以及网络稳定性都变得至关重要。
一个实用的解决方案是在你的应用与 OpenAI API 之间放置一个反向代理或 AI 网关。
但还有另一个值得考虑的网络层:出站 IP 环境。
对于需要稳定连接、地理灵活性,或为特定工作流使用不同出站 IP 的应用,住宅代理可以补充反向代理架构。
本文解释这两个层如何协同工作。
什么是 OpenAI API 反向代理?
OpenAI API 反向代理是一个服务器端网关,它接收来自你应用的请求并将其转发给 OpenAI。
与其将 OpenAI API 直接暴露给每个客户端:
客户端
↓
你的应用
↓OpenAI API
不如引入一个中间网关:
客户端
↓
你的应用
↓
反向代理
↓OpenAI API
反向代理成为 API 流量的受控入口点。
这使开发者可以将敏感的 API 凭据保留在服务器上,同时围绕身份验证、限流、日志记录、路由和网络配置添加额外的控制。
OpenAI 建议将 API 密钥视为机密,不要在浏览器端或客户端代码中暴露它们。
为什么要在 AI API 前放置反向代理?
对于小型个人项目,直接连接 API 或许就足够了。
生产级 AI 应用则不同。
反向代理可以提供多项重要功能。
1. 保护 API 密钥
客户端无需直接访问你的 OpenAI API 密钥。
而是:
用户
↓
你的后端
↓
反向代理
↓OpenAI
凭据保留在服务器端。
当你的应用拥有网页用户、移动客户端或第三方集成时,这一点尤其重要。
2. 控制用户流量
反向代理可以识别用户并施加不同的限制。
例如:
免费用户 → 10 请求/分钟
标准用户 → 60 请求/分钟企业用户 → 300 请求/分钟
这可以防止单个用户或自动化进程消耗整个 API 预算。
3. 集中化日志记录
与其在多个应用中收集 API 日志,网关可以提供一个集中的请求层。
你可以追踪:
- 请求 ID
- 用户 ID
- 模型
- 响应状态
- 延迟
- Token 用量
- 错误率
- 网络故障
敏感的请求内容只应在必要时记录,并应根据你的隐私要求进行处理。
4. 添加网络层控制
这正是额外的代理层可以发挥作用的地方。
反向代理控制应用流量。
住宅代理控制出站网络路径。
这些是不同的职责。
反向代理 vs 住宅代理
这两种代理类型经常被混淆,但它们解决的问题不同。
技术 | 主要功能 |
|---|---|
反向代理 | 控制传入的应用/API 流量 |
住宅代理 | 提供住宅出站 IP 连接 |
数据中心代理 | 提供基于数据中心的出站 IP 连接 |
AI 网关 | 添加路由、身份验证、监控和 AI 专用控制 |
反向代理并不会自动为你的应用提供住宅 IP。
同样,住宅代理也不能取代反向代理的 API 网关逻辑。
然而,它们可以协同工作。
Helodata 如何融入 AI 代理架构
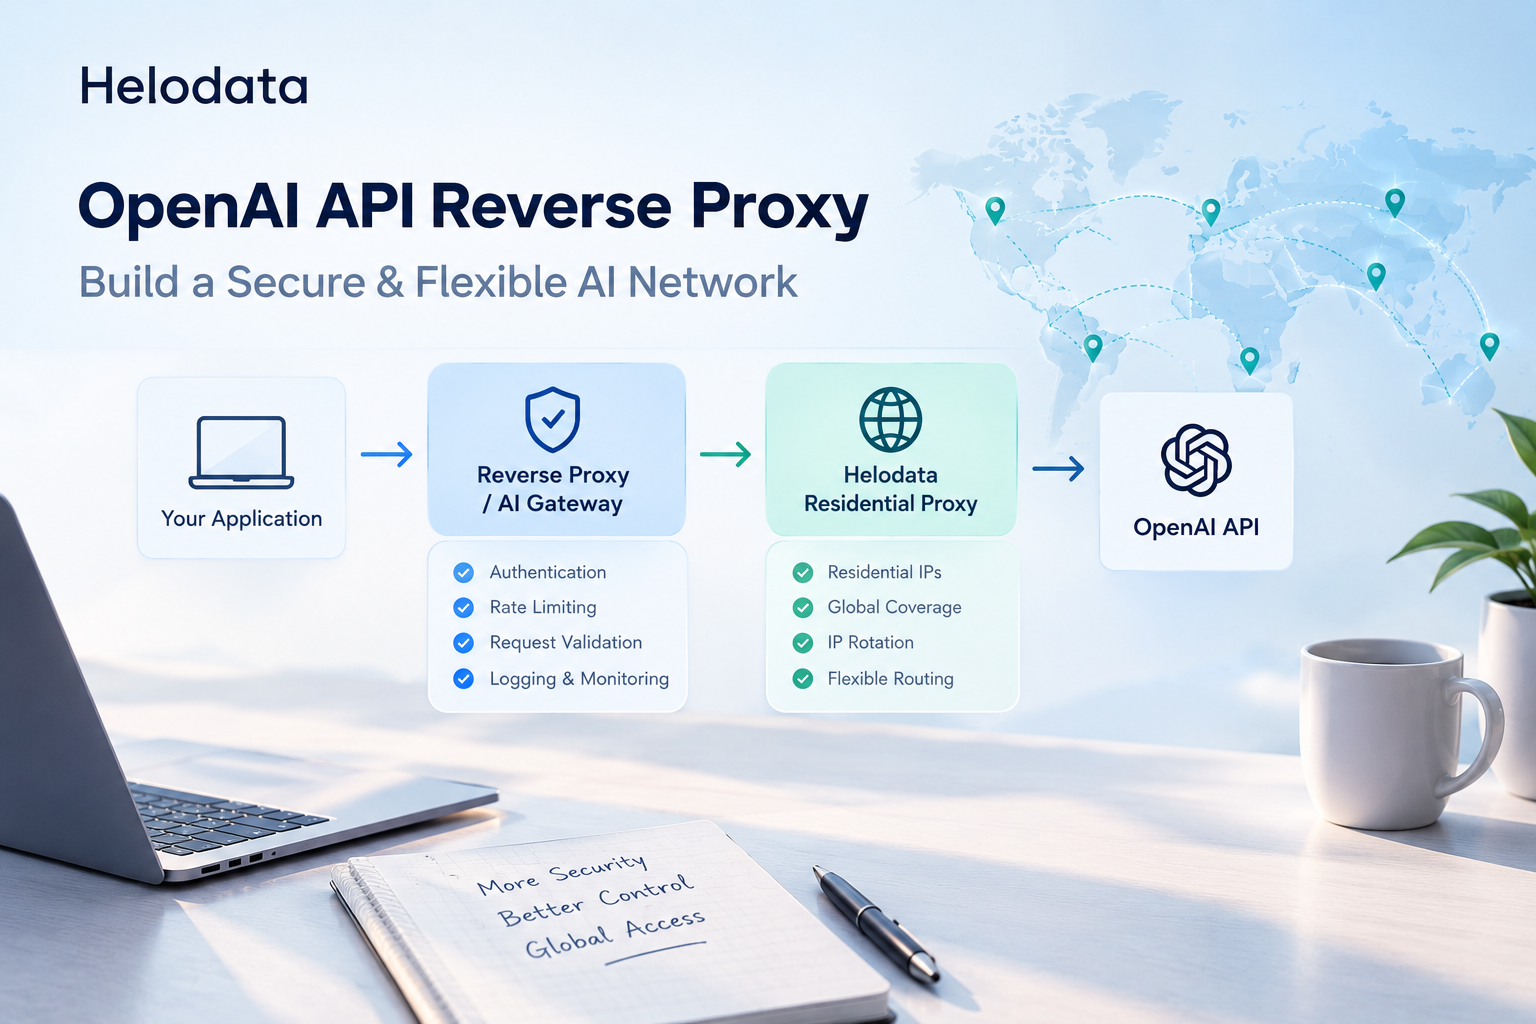
对于需要灵活出站连接的 AI 应用,Helodata 住宅代理可以添加在反向代理层之后。
典型架构可能如下所示:
┌─────────────────────┐
│ 用户 │
└──────────┬──────────┘
│
▼
┌─────────────────────┐
│ AI 应用 │
└──────────┬──────────┘
│
▼
┌─────────────────────┐
│ 反向代理 │
│ / AI 网关 │
│ │
│ • 身份验证 │
│ • 限流 │
│ • 请求路由 │
│ • 日志记录 │
└──────────┬──────────┘
│
▼
┌─────────────────────┐
│ Helodata 住宅 │
│ 代理网络 │
│ │
│ • 住宅 IP │
│ • 地理灵活性 │
│ • IP 轮换 │
└──────────┬──────────┘
│
▼
┌─────────────────────┐
│ 外部 AI API │ └─────────────────────┘
当你的应用需要将API 管理与网络管理分离时,这种架构非常有用。
例如,反向代理可以确定哪个用户被允许发送请求,而 Helodata 处理应用使用的出站代理连接。
AI 应用何时需要住宅代理?
并非每个 OpenAI API 应用都需要住宅代理。
如果你的应用只是从固定的云服务器发送 API 请求,标准的服务器连接可能就足够了。
当周围的工作流依赖于网络位置或 IP 多样性时,住宅代理才变得更加相关。
潜在用例包括:
AI 驱动的 Web 自动化
AI 代理越来越多地与网站、API、搜索系统和其他外部服务交互。
在这些工作流中,AI 模型只是系统的一部分。
应用还需要可靠的网络连接来进行出站请求。
住宅代理可以为这些请求提供不同的出站 IP 环境。
地理测试
开发者可能需要测试 AI 驱动的应用在不同地区的表现。
与其在每个位置运行单独的服务器,代理网络可以提供地理分布的 IP 访问。
自动化研究工作流
AI 研究代理可能从多个外部来源收集信息。
网络层可以与 AI 逻辑分离:
AI 代理
↓
任务管理器
↓
反向代理
↓
住宅代理
↓外部网站 / API
随着工作流数量的增加,这使得架构更易于管理。
多区域应用
服务于不同市场用户的应用可能需要了解区域网络状况。
灵活的代理层可以更轻松地测试和管理这些环境,而无需重新设计整个应用基础设施。
设置基本的 NGINX 反向代理
NGINX 通常用作反向代理,也可以用作 AI 网关架构的一部分。
基本配置可能如下所示:
server {
listen 443 ssl;
server_name api.example.com;
location /v1/ {
proxy_pass https://api.openai.com/v1/;
proxy_set_header Host api.openai.com;
proxy_set_header Authorization "Bearer $OPENAI_API_KEY";
proxy_ssl_server_name on;
}}
在生产环境中,API 凭据不应简单地硬编码到配置文件中。
应改用环境变量或专用的密钥管理系统。
流式响应与 SSE
AI 应用通常使用流式响应,而不是等待整个响应完成。
启用流式传输时,OpenAI 支持使用服务器发送事件(SSE)的流式响应。
请求流程变为:
客户端
↓
反向代理
↓
OpenAI API
↓
流式事件
↓
反向代理
↓客户端
代理层必须正确配置,以便流式数据在转发时不会产生不必要的缓冲。
否则,即使用户的模型已经在生成输出,用户仍可能体验到延迟。
这对以下场景尤其重要:
- AI 聊天界面
- 编码助手
- AI 代理
- 实时仪表盘
- 长时间运行的 AI 任务
API 密钥安全
反向代理应负责使用受保护的 API 凭据与 OpenAI 通信。
客户端永远不应收到实际的 API 密钥。
更好的架构是:
浏览器
↓
应用身份验证
↓
AI 网关
↓
密钥管理
↓OpenAI API
OpenAI 建议在服务器上安全地加载 API 密钥,而不是在客户端应用中暴露它们。
对于更大的系统,考虑使用:
- 环境变量
- 密钥管理器
- 密钥轮换
- 访问控制
- 为不同环境使用独立的凭据
多层限流
限流不应依赖单一层。
例如:
全局限制
↓
应用限制
↓
用户限制
↓
端点限制
↓OpenAI API
你还可以根据以下条件施加不同的限制:
- 用户 ID
- API 密钥
- IP 地址
- 账户类型
- 模型
- 端点
- 请求频率
当 AI 代理自动生成大量请求时,这一点变得尤为重要。
请求验证
反向代理不应盲目转发每个请求。
在将流量发送到上游 API 之前,你的网关可以验证:
- 身份验证
- HTTP 方法
- 请求大小
- 允许的模型
- 必需参数
- 用户权限
- 请求频率
例如,你可以允许普通用户访问选定的模型,同时将昂贵的模型限制为特定账户。
这使反向代理成为一个真正的AI 流量控制层,而不仅仅是一个转发服务器。
使用 Helodata 实现出站代理连接
如果你的应用需要住宅 IP 连接,Helodata 可以集成在网络层,而不是取代你的反向代理。
例如:
应用层
│
▼
┌───────────────────┐
│ 反向代理 │
│ 身份验证 │
│ 限流 │
│ 请求路由 │
└─────────┬─────────┘
│
▼
网络层
│
┌───────────────────┐
│ Helodata 代理 │
│ 住宅 IP │
│ 轮换 / 地理 │
└─────────┬─────────┘
│
▼ 互联网
Helodata 提供住宅代理 IP,可在应用需要住宅出站网络环境时使用。
这对于 AI 自动化、基于 Web 的代理、研究工作流,以及 IP 位置或网络灵活性很重要的应用都很有用。
重要的架构原则是保持这些职责分离:
反向代理 = 应用控制
住宅代理 = 网络连接
这种分离使系统更易于维护和扩展。
是否应该为每个 OpenAI 请求使用住宅代理?
不。
住宅代理应根据应用的实际网络需求来使用。
对于仅仅与 OpenAI API 通信的后端服务,普通的服务器连接可能就足够了。
当应用还需要与外部网站、区域服务或其他依赖网络的资源交互时,住宅代理才更有用。
例如:
AI API 请求
│
└── 标准服务器连接
AI Web 代理
│
└── 住宅代理
AI 研究平台
│
├── OpenAI API
│ └── 住宅代理
目标并不是因为代理可用就额外添加一个代理。
目标是针对正确的工作负载使用正确的网络层。
扩展架构
随着流量增加,单个 NGINX 实例可能不再足够。
更大的架构可能如下所示:
负载均衡器
│
┌─────────────┴─────────────┐
▼ ▼
AI 网关 #1 AI 网关 #2
│ │
└─────────────┬─────────────┘
│
代理管理
│
Helodata 网络
│ 外部服务
然后你可以引入额外的基础设施,例如:
- 用于限流的 Redis
- 用于用量数据的 PostgreSQL
- 用于指标的 Prometheus
- 用于监控的 Grafana
- 集中式日志记录
- 多个代理池
- 自动故障转移
NGINX 也可以用于更高级的 AI 代理架构中,在不同模型提供商之间路由请求。
生产部署检查清单
在将 OpenAI 反向代理部署到生产环境之前,请检查以下内容:
安全
- 将 API 密钥保留在服务器端
- 使用 HTTPS
- 实施身份验证
- 验证传入请求
- 限制管理端点
- 必要时轮换凭据
流量管理
- 配置按用户限流
- 设置请求超时
- 处理上游错误
- 谨慎添加重试逻辑
- 监控请求量
流式传输
- 测试 SSE 响应
- 避免不必要的响应缓冲
- 验证连接超时
- 测试中断的流
网络
- 确定标准服务器 IP 是否足够
- 仅在需要的工作流中使用住宅代理
- 选择合适的地理位置
- 监控代理可用性和延迟
可观测性
追踪:
- 请求 ID
- 响应状态
- 延迟
- 模型
- Token 用量
- 错误率
- 代理连接状态
最终思考
OpenAI 反向代理不仅仅是转发 API 请求的一种方式。
如果设计得当,它会成为一个AI 流量管理层,能够处理身份验证、限流、请求验证、监控、路由和安全。
同时,与外部网站和服务交互的 AI 应用可能有额外的网络需求。
这正是住宅代理层可以补充架构的地方。
不要将这两种技术视为竞争对手,而应将它们视为不同的层:
反向代理 → 控制应用流量
住宅代理 → 控制出站网络环境
对于 AI 代理、自动化系统、研究平台和其他依赖网络的工作流,组合这些层可以为扩展提供更灵活的基础。
借助Helodata 住宅代理,开发者可以在网络层添加住宅 IP 连接,同时让他们的 AI 网关负责身份验证、流量控制和应用逻辑。
结果是更清晰的架构:
应用 → AI 网关 → Helodata 住宅代理 → 外部网络
正确的架构并不是尽可能多地添加代理层,而是给每一层明确的职责——并确保你的 AI 应用在成长过程中保持安全、稳定和灵活。